


IT-Check · Sicherheit nach DIN SPEC 27076
IT-Check: Alle Schwachstellen auf einer Liste.
Wir erfassen vor Ort jedes Gerät, jedes Programm und jeden Vertrag, bewerten Ihre IT Bereich für Bereich und legen mit Ihrer Geschäftsführung fest, was zuerst kommt. Die IT-Sicherheit prüfen wir nach der DIN SPEC 27076, dem Verfahren, das das BSI für kleine und mittlere Unternehmen entwickelt hat.
Neutral bewertet · Ergebnisse gehören Ihnen · Umsetzung frei wählbar
Schwachstelle gefunden
Webserver: PHP-Update fehlt
Wann der Überblick fehlt
Ein IT-Check ist wichtig, weil diese Fragen sonst erst beantwortet werden, wenn es eilt. Mit der Liste sind die Antworten schon da.
Die nächste Sicherheitswarnung
Sind wir betroffen?
Die Warnung kommt am Morgen. Bis Mittag sollte feststehen, auf welchen Systemen das Programm läuft.
Der Kollege ist im Urlaub
Wer hat den Zugang?
Zugänge, Lizenzen und Verträge stehen im Kopf einer Person statt in einer Dokumentation.
Ein Laptop ist weg
Was war darauf?
Ob die Festplatte verschlüsselt war und welche Zugänge jetzt gesperrt werden müssen, weiß niemand sofort.
Ein Kunde fragt nach
Wie schützen Sie unsere Daten?
Ein Großkunde oder der Versicherer will einen Nachweis. Die Antwort ist ein Gefühl, kein Dokument.
Warum sich ein IT-Check jetzt lohnt
Bevor das Budget steht, bevor der Support endet, bevor die nächste Lücke kommt.
-
Mit dem Maßnahmenplan verteilen Sie es nach Dringlichkeit, statt im Laufe des Jahres zu reagieren.
-
Im Januar 2027 endet der Support, danach gibt es keine Sicherheitsupdates mehr. Für Windows 10 endete er schon im Oktober 2025. Der Check zeigt, wo beides bei Ihnen noch läuft.
-
Zwischen Veröffentlichung und Angriff liegen heute oft nur Stunden. Wer weiß, was wo läuft, ist schneller.
-
Ungenutzte Lizenzen und doppelte Verträge stehen mit auf der Liste. Was wegfallen kann, ist markiert.
-
Für die Sicherheitsmaßnahmen nennt der Bericht passende Förderprogramme, so wie es die DIN SPEC 27076 vorsieht.
-
Steht ein Wechsel des IT-Dienstleisters an, ist der Check eine neutrale Grundlage, um Angebote zu vergleichen.
Eine Lücke wird in Stunden ausgenutzt. Wer erst suchen muss, ist zu spät.
Am 21. Oktober 2026 wurden zwei kritische Lücken in PHP geschlossen, der Programmiersprache, auf der die meisten Firmenwebsites laufen. Angreifer konnten darüber ohne Anmeldung Befehle auf dem Server ausführen. Die Cyberagentur des Bundes hielt dazu fest: Eine veröffentlichte Lücke wird heute in Minuten bis Stunden ausgenutzt, das Schließen dauert deutlich länger.
Verhindern konnte die Lücke niemand. Schnell zu war sie dort, wo drei Fragen sofort beantwortet waren: Wo läuft bei uns PHP? Wer spielt das Update ein? Ist es schon drin? Nach dem IT-Check stehen die Antworten in Ihrer Inventarliste.
Vier Fragen, dann wissen wir, wo Ihr IT-Check ansetzt.
Was stört Sie aktuell an Ihrer IT am meisten?
Wie ist Ihre IT gerade aufgestellt?
Wie groß ist Ihr Unternehmen?
Wann möchten Sie das angehen?
-
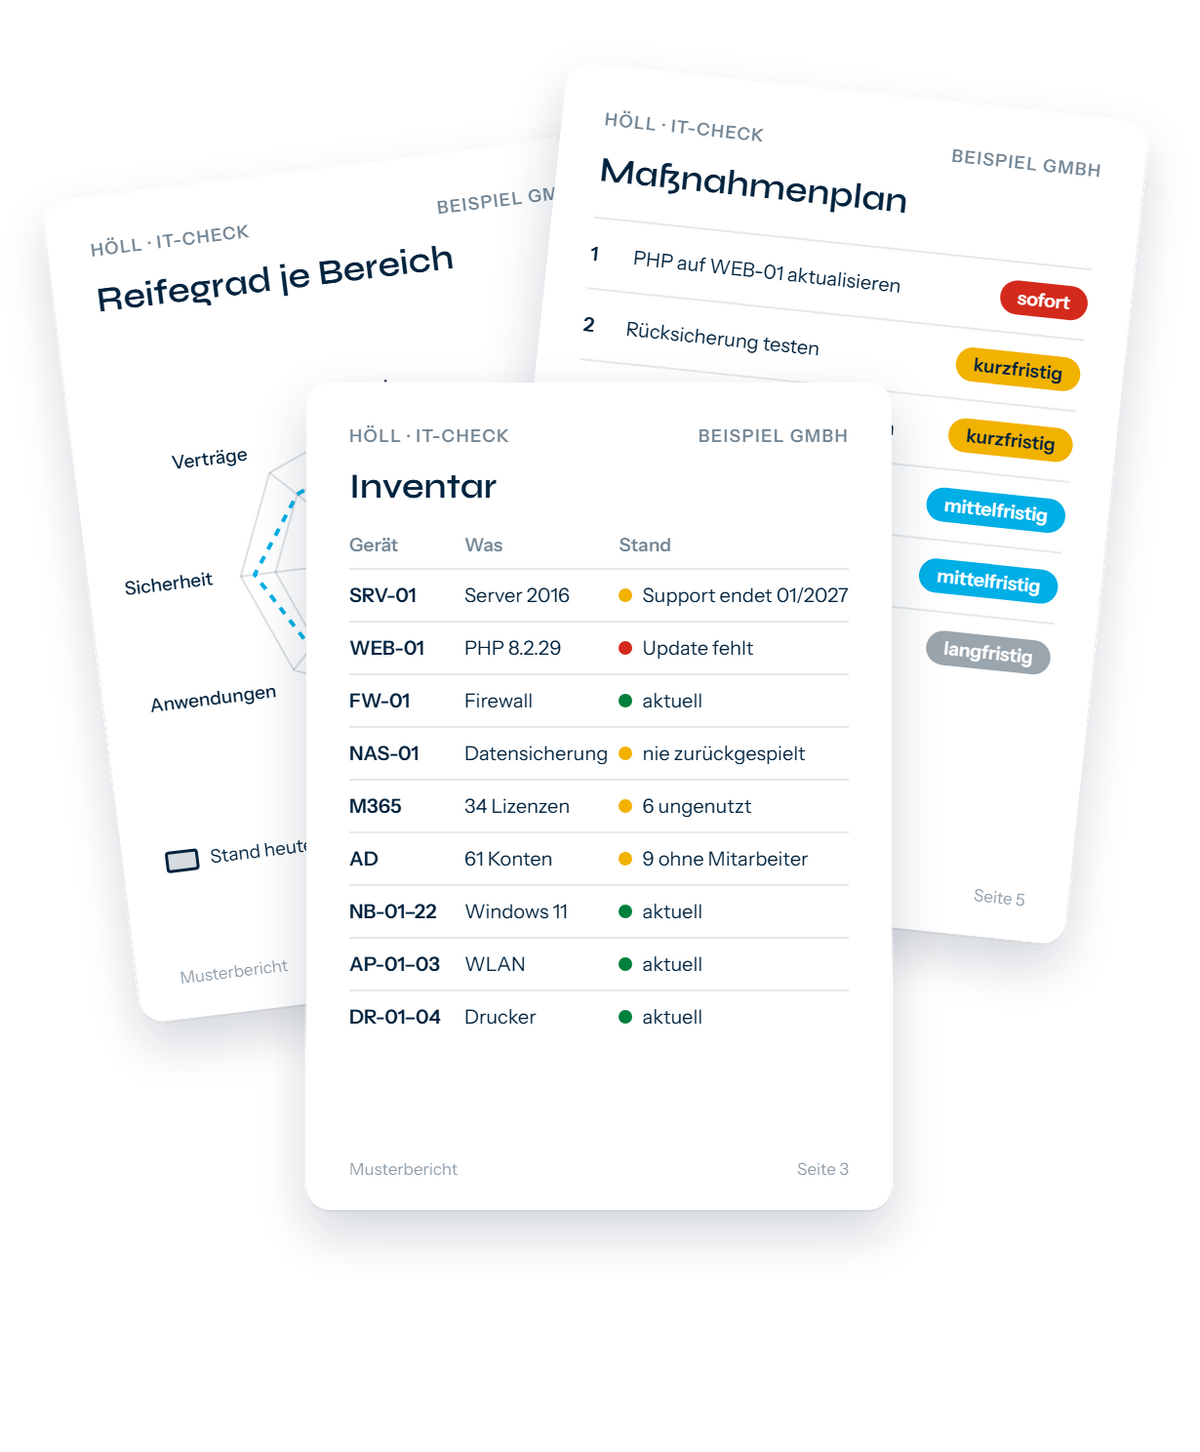
Jedes Gerät, jeder Server, jedes Programm und jede Lizenz, mit Version und Stand. Was veraltet ist, ist markiert.
-
Ihre IT-Infrastruktur als Grafik: was womit verbunden ist, auf einen Blick.
-
Strategie, Organisation, Prozesse, Infrastruktur, Cloud, Anwendungen, Sicherheit und Verträge, bewertet und mit Best Practice verglichen.
-
Was ein Risiko ist und was sich sofort verbessern lässt. Die IT-Sicherheit bewerten wir nach der DIN SPEC 27076 des BSI.
-
Jede Maßnahme mit Priorität, von sofort bis langfristig, und einer groben Zeit- und Kostenschätzung.
-
Wir stellen Ihrer Geschäftsführung die Ergebnisse vor und legen mit ihr fest, was zuerst kommt. Dazu eine Zusammenfassung auf wenigen Seiten.
Häufige Bedenken
Unsere IT läuft doch
Läuft heißt nicht dokumentiert
Ob jedes Gerät aktuell ist und wer was weiß, zeigt erst die Aufnahme.
Wir haben schon einen Dienstleister
Er kann dabei sein
Der Check bewertet neutral, auch seine Arbeit. Die Ergebnisse können Sie ihm geben.
Das ist doch ein Verkaufsgespräch
Umsetzen, mit wem Sie wollen
Die Umsetzung gehört nicht zum Check. Was Sie mit den Ergebnissen machen, entscheiden Sie.
Dafür haben wir keine Zeit
Der Zeitplan steht vorher
Ihre IT ist bei der Aufnahme dabei, die Geschäftsführung im Workshop. Mehr braucht es von Ihnen nicht.
Unternehmen, die auf HÖLL setzen
Über 2.000 aktive Vertragskunden in der Region arbeiten mit HÖLL. Eine Auswahl.


-
Wir klären Ziele, Rahmen und Prioritäten und legen fest, wer auf Ihrer Seite beteiligt ist.
-
Vor Ort mit Ihrer IT: Analysesoftware inventarisiert das Netzwerk, dazu Gespräche und Ihre vorhandene Dokumentation.
-
In Gesprächen und Workshops bewerten wir gemeinsam mit Ihnen, wie weit Ihre IT-Organisation ist.
-
Wir werten alles aus, prüfen Abhängigkeiten und leiten Handlungsempfehlungen ab.
-
Wir stellen die Ergebnisse vor und priorisieren mit Ihnen die nächsten Schritte. Die Geschäftsführung ist dabei.
Bei der nächsten Warnung schauen Sie in Ihre Liste.
Inventar, Reifegrad und Maßnahmenplan, neutral bewertet. Die Ergebnisse gehören Ihnen.
Ihre Frage war nicht dabei?
Rufen Sie an oder schreiben Sie uns: 07221 9556-0, info@hoell.de.
Fragen zum IT-Check
Wie lange dauert der IT-Check?
Das hängt von der Größe Ihrer IT und von der Tiefe ab, die wir im Kick-off festlegen. Den Zeitplan bekommen Sie, bevor es losgeht.
Wer muss bei Ihnen dabei sein?
Bei der Aufnahme die Person, die sich um Ihre IT kümmert, intern oder beim Dienstleister. Beim Management-Workshop die Geschäftsführung, denn dort wird entschieden, was zuerst kommt.
Wie prüfen Sie die IT-Sicherheit?
Technisch über die Aufnahme und organisatorisch im Gespräch. Bewertet wird nach der DIN SPEC 27076, dem Verfahren, das das BSI für kleine und mittlere Unternehmen vorgibt. Mehr dazu im Blogartikel zur DIN SPEC 27076.
Was passiert mit unseren Daten?
Vertraulichkeit regeln wir vor dem Start schriftlich, mit einer Verschwiegenheitserklärung und einem Vertrag zur Auftragsverarbeitung.
Bekommen wir ein Zertifikat?
Nein. Das Ergebnis ist eine Bestandsaufnahme mit Bewertung und Empfehlungen, kein Siegel. Vorlegen können Sie es trotzdem, zum Beispiel bei einem Kunden oder Versicherer.
Reicht der IT-Check für NIS2?
Nein. Wer unter NIS2 fällt, erfüllt seine Pflichten nicht mit dem Check. Er ist aber ein guter erster Schritt, um den Stand zu kennen. Ob Ihr Unternehmen betroffen ist, klären wir auf der Seite zu NIS2.
